Las VLANs las trabajé primero en Cisco con Packet Tracer y luego las vi aplicadas de verdad en la empresa de prácticas, junto con el firewall. Son dos de las primeras herramientas que aparecen cuando se habla de “asegurar una red”, pero es fácil confundir para qué sirve cada una — porque atacan el problema desde ángulos distintos: una separa la red en partes, el otro controla qué tráfico pasa.
VLAN: separar una red en varias, sin cambiar los cables
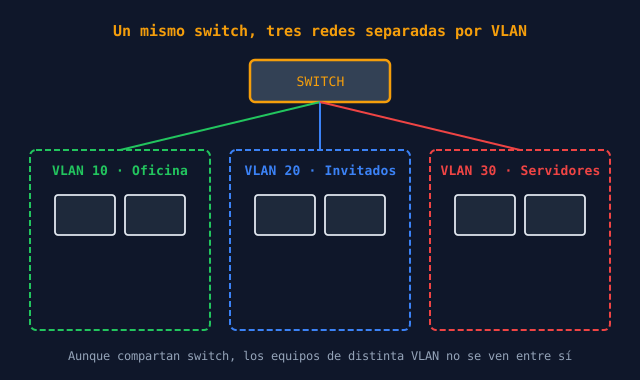
Una VLAN (Virtual Local Area Network, red de área local virtual) permite dividir una única red física en varias redes lógicas independientes, usando el mismo switch y el mismo cableado. Los equipos de una VLAN se comportan como si estuvieran en una red completamente separada de los de otra VLAN, aunque estén conectados al mismo switch.
Por qué esto mejora la seguridad
La clave está en el aislamiento: por defecto, los equipos de una VLAN no pueden comunicarse con los de otra. Esto tiene consecuencias directas de seguridad:
- Contención: si un equipo de la VLAN de invitados se infecta con malware, ese malware no puede alcanzar directamente los servidores, que están en otra VLAN.
- Menos superficie de ataque: un atacante que entre por la red wifi de invitados no ve la red interna de la empresa.
- Control del tráfico sensible: puedes poner los servidores, las cámaras, o los sistemas de administración en su propia VLAN, separados del tráfico normal de los usuarios.
Un ejemplo típico de segmentación por VLAN
| VLAN | Para qué | Por qué separada |
|---|---|---|
| VLAN 10 — Oficina | PCs de los empleados | Red de trabajo normal |
| VLAN 20 — Invitados | Wifi para visitas | No deben ver la red interna |
| VLAN 30 — Servidores | Servidores y sistemas críticos | Acceso muy restringido |
| VLAN 40 — Gestión | Administración de switches y equipos de red | Solo para administradores |
Esto, en Packet Tracer, se practica creando las VLANs en el switch y asignando cada puerto a una VLAN concreta. Lo que al principio parece solo “un ejercicio de configurar puertos” es en realidad el primer paso de una arquitectura de red segura: decidir qué se puede hablar con qué.
¿Y si dos VLANs sí necesitan comunicarse?
A veces sí hace falta (por ejemplo, que la oficina acceda a un servidor). Eso no se hace “juntando” las VLANs, sino con enrutamiento entre VLANs (un router o un switch de capa 3), donde se define explícitamente qué comunicación se permite y cuál no. La idea es que la comunicación entre VLANs sea la excepción controlada, no la norma.
Firewall: controlar qué tráfico pasa y cuál se bloquea
Un firewall (cortafuegos) es un sistema que filtra el tráfico de red según un conjunto de reglas, decidiendo qué conexiones se permiten y cuáles se bloquean. Si la VLAN separa la red en zonas, el firewall es el guardia que controla qué puede pasar de una zona a otra (o entre la red y el exterior).
Cómo funciona, a grandes rasgos
Un firewall trabaja con reglas que se evalúan en orden. Cada regla mira características del tráfico y decide:
| Elemento de la regla | Ejemplo |
|---|---|
| Origen | De qué dirección IP viene |
| Destino | A qué dirección IP va |
| Puerto / servicio | Qué servicio se intenta usar (puerto 80 web, 22 SSH…) |
| Acción | Permitir (allow) o bloquear (deny) |
Un principio de seguridad importante aquí es el de denegar por defecto: la regla final suele ser “bloquea todo lo que no se haya permitido explícitamente antes”. Así, en lugar de intentar listar todo lo malo (imposible), permites solo lo que sabes que es necesario y bloqueas el resto.
Tipos de firewall que se ven al empezar
- Firewall de red (perimetral): se coloca entre la red interna y el exterior (Internet). Es el que controla qué entra y sale de la organización.
- Firewall de host: el que llevan los propios equipos (como el de Windows o el
iptables/ufwde Linux), protegiendo ese equipo en concreto.
VLAN y firewall: para qué sirve cada uno
La confusión más habitual es pensar que hacen lo mismo. No es así — se complementan:
| VLAN | Firewall | |
|---|---|---|
| Qué hace | Separa la red en zonas aisladas | Controla qué tráfico pasa entre zonas o hacia fuera |
| Analogía | Las paredes que dividen un edificio en habitaciones | El guardia que controla quién pasa por cada puerta |
| Funciona a nivel de | Estructura de la red (segmentación) | Reglas de tráfico (filtrado) |
| Por sí solo | Aísla, pero no filtra lo que sí se permite comunicar | Filtra, pero no separa físicamente la red |
La combinación de ambos es lo potente: la VLAN crea las zonas, y el firewall decide qué tráfico se permite entre ellas. Una red bien segmentada con VLANs y con un firewall controlando el tráfico entre segmentos es mucho más difícil de comprometer que una red plana donde todo se ve con todo.
Un concepto que engloba a los dos: defensa en profundidad
Tanto las VLANs como el firewall son ejemplos de defensa en profundidad: la idea de no depender de una única barrera, sino poner varias capas de seguridad, de modo que si un atacante supera una, todavía tenga que enfrentarse a las siguientes. Si alguien entra por la wifi de invitados (supera una capa), la segmentación por VLAN y las reglas del firewall siguen estando ahí para frenarlo antes de que llegue a lo importante.
Pon a prueba lo que has entendido
Un equipo de la VLAN de invitados se infecta con malware. ¿Qué evita que ese malware llegue a la VLAN de servidores?
Resumen rápido
- Una VLAN divide una red física en varias redes lógicas aisladas usando el mismo switch — separa, contiene infecciones y reduce lo que un atacante puede ver.
- Un firewall filtra el tráfico según reglas, decidiendo qué conexiones se permiten y cuáles se bloquean, idealmente denegando todo lo que no se haya permitido de forma explícita.
- No hacen lo mismo: la VLAN separa la red en zonas; el firewall controla el tráfico entre ellas. Se complementan.
- Ambos son ejemplos de defensa en profundidad: varias capas de seguridad en lugar de una sola barrera.